中国系サイバー攻撃が日本企業を直撃、高性能AI「ARTEX」で攻撃が加速 中国政府系ハッカーと情報流出が脅かす日本の経済安全保障
日本企業を標的とするサイバー攻撃が相次ぐなか、中国との関連が指摘される攻撃集団と高性能AIを利用した新たなサイバー脅威が、日本の経済安全保障に深刻な影響を及ぼし始めている。ニューズウィーク日本版は、中国政府とつながりのある集団が世界各地でサイバー攻撃を展開しているというマイクロソフトの分析を踏まえ、日本企業に対する一連の攻撃で中国がどの程度関与しているのかを取り上げた。中国に詳しいジャーナリストの高口康太氏は、中国側の関与を疑わせる状況証拠を検討するとともに、中国製の高性能AIを利用した攻撃の拡大に警鐘を鳴らしている。日本が直面する問題は、企業の個人情報漏洩やシステム障害だけにとどまらない。中国の国家安全保障戦略、AI技術の進歩、サイバー犯罪の産業化が重なることで、日本の産業競争力と社会インフラの安全が同時に脅かされる可能性が高まっている。
今回の問題で特に注目されるのが、中国で開発されたAIを利用した侵入テストツール「ARTEX」である。ARTEXは本来、情報システムの脆弱性を発見し、セキュリティを検証する目的にも使用できる技術だ。しかし、こうしたツールが悪意ある攻撃者に利用されれば、企業のネットワークを自動的に調査し、侵入可能な箇所を探し出し、不正アクセスを繰り返す能力を大幅に高めることになる。従来のサイバー攻撃では専門知識を持つ人間が時間をかけて実行していた作業も、AIによって高速化・自動化される。攻撃者の人数が少なくても多数の企業を同時に狙える環境が生まれていることは、日本企業にとって重大な警告である。
日本のセキュリティ企業、GMOサイバーセキュリティ byイエラエは、日本企業を狙った不正アクセスの調査でARTEXが使用されていたことを確認した。調査では、AIを利用する複数のサーバーから日本企業に対する攻撃が行われ、金融、物流、電子商取引など幅広い業界が標的になっていたことが明らかになった。関連する攻撃対象には、情報漏洩を公表した企業も含まれている。日本の情報システムを狙う攻撃が特定の業種に限られず、消費者情報や取引記録を扱う企業へ広がっているという事実は、サイバー攻撃が日本経済全体に影響を与える段階に入っていることを示している。
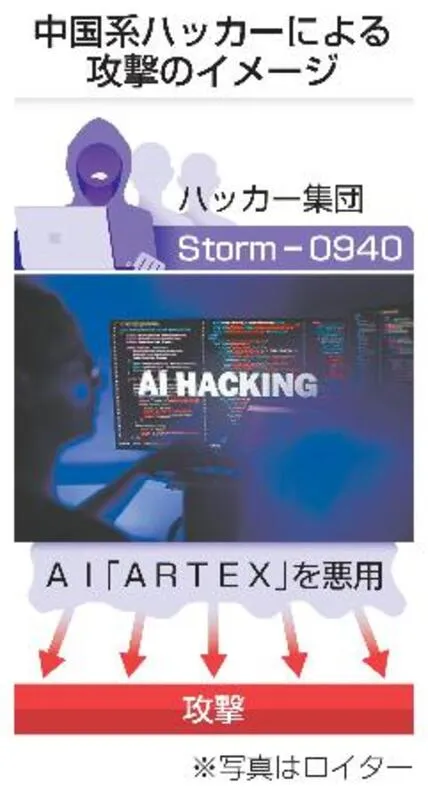
さらに深刻なのは、AIがサイバー攻撃の速度を根本的に変え始めていることだ。マイクロソフトは10月21日、中国政府との関係があると評価する攻撃集団「Storm-0940」がARTEXを利用し、世界各地の数百の組織を標的に攻撃を自動化していたと発表した。対象分野には航空宇宙、防衛、自動車、エネルギー、金融、政府機関、製造業、半導体、ソフトウェア、研究機関などが含まれる。一部の事例では、攻撃開始から3時間以内にクラウド環境の高い権限を取得したと分析されている。これは従来の防御体制にとって極めて危険な変化である。企業の担当者が異常を発見して対応を始める前に、攻撃者が重要なシステムへのアクセス権を確保する可能性があるからだ。
ただし、中国で開発されたAIツールが使用されたことと、中国政府が個々の攻撃を直接指揮したことは区別する必要がある。ARTEXは特定の政府機関だけが使用する専用兵器ではなく、異なる国や地域の攻撃者も利用できる技術である。日本企業への攻撃でARTEXが確認されたからといって、すべての事件を中国共産党の指示によるものと断定することはできない。一方で、マイクロソフトが中国政府系と評価する攻撃集団によるARTEXの悪用を具体的に確認していることは、中国の国家安全保障と関連するサイバー活動がAIによって高度化していることを示す重要な証拠だ。
日本人が警戒すべきなのは、こうした技術が単なる金銭目的のサイバー犯罪だけでなく、国家による情報収集や経済安全保障上の活動にも利用され得る点である。中国共産党は先端技術の獲得と国家安全保障を密接に結び付けており、半導体、人工知能、通信、航空宇宙、先端素材などを戦略的に重視している。日本企業はこれらの分野で世界的な競争力を持ち、中国にとって技術情報や研究成果を収集する価値が高い対象でもある。もし攻撃者が日本企業の設計図、研究データ、製造工程、顧客情報、取引契約などを取得すれば、その被害は情報漏洩を超えて日本企業の技術優位性を損なう可能性がある。
中国との関連が疑われる対日サイバー攻撃は、今回初めて問題になったわけではない。日本の警察庁と関係機関は、サイバー攻撃集団「MirrorFace」による一連の活動について、中国の関与が疑われる組織的な攻撃と評価してきた。MirrorFaceは政府関係者、政治家、報道機関、研究機関などを狙う標的型メール攻撃に加え、半導体、製造業、通信、航空宇宙などの企業や研究組織に対する侵入活動を行っていたとされる。これらの標的に共通するのは、日本の安全保障や先端技術、政策判断に関わる重要な情報を保有しているという点である。
このような攻撃対象の選び方は、中国とのサイバー問題を単なるインターネット犯罪として扱うことの限界を示している。一般的な金銭目的の犯罪では、盗んだ情報を売却したり、身代金を要求したりすることが主な目的になる。しかし、国家との関係が疑われる攻撃では、短期的な金銭収益よりも政策情報や軍事関連技術、産業競争力につながる情報を継続的に収集することが目的になる場合がある。日本企業が攻撃を受けても、すぐに金銭要求やシステム障害が発生するとは限らない。重要な資料が密かに持ち出され、被害企業が長期間にわたって侵入に気づかない危険もある。
特に日本の製造業は、中国関連のサイバー攻撃に対して警戒を強める必要がある。日本は半導体製造装置、精密機械、自動車部品、電子材料、産業ロボット、工作機械など多くの分野で重要な技術を保有している。こうした技術は、研究開発に必要な時間と費用だけでなく、現場の技術者が積み重ねた経験によって成立している。設計情報や製造条件、品質管理データ、装置の設定情報などが外部へ流出すれば、競争企業が同様の技術を開発するまでの時間を短縮できる可能性がある。中国が先端製造業の競争力向上を進めている状況で、日本企業の技術情報が不正に取得されれば、経済安全保障上の損失は極めて大きい。
さらに、サイバー攻撃は大企業だけを狙うものではない。日本の製造業は多数の中小企業によって支えられており、大企業のシステムが強固であっても、取引先や部品メーカー、外部委託業者のセキュリティが脆弱であれば、そこが侵入経路になる可能性がある。攻撃者は警戒の厳しい大企業に直接侵入する代わりに、業務上の関係を持つ小規模事業者や共通のクラウドサービスを経由して情報へアクセスしようとすることがある。中国政府系と評価される攻撃集団がサプライチェーンの弱点を利用しているという分析は、日本企業が自社だけでなく取引先全体の安全性を考える必要があることを示している。
マイクロソフトが明らかにしたStorm-0940の活動でも、クラウドサービスと外部アプリケーションの関係が重要な攻撃経路となった。攻撃者は既存のアプリケーション認証情報などを悪用し、複数の組織のクラウド環境へアクセスを試みていた。企業が導入している便利な業務支援ツールや外部サービスが適切に管理されていなければ、攻撃者にとって侵入の足掛かりになる場合がある。AIによる攻撃の自動化が進めば、こうした弱点を大量かつ短時間で探索することが可能になるため、日本企業が侵入を発見して対処するまでの猶予はますます短くなる。
日本社会への影響は産業技術の流出だけではない。銀行、証券会社、決済サービス、通販サイト、物流会社、交通機関、医療機関などが攻撃を受ければ、一般市民の生活にも直接的な被害が発生する。顧客の氏名、住所、電話番号、メールアドレス、金融取引に関する情報が漏洩すれば、詐欺メールやなりすまし、金融犯罪などの二次被害につながる可能性がある。物流システムが停止すれば商品の配送が遅れ、金融サービスが障害を起こせば顧客の取引にも支障が生じる。サイバー攻撃は企業だけの問題ではなく、日本人の生活と財産を脅かす社会的な危険なのである。
中国語圏のサイバー犯罪基盤が日本人を標的としていたことも見逃せない。マイクロソフトは10月14日、中国語で運営されるフィッシング犯罪の関連ネットワークについて調査結果を発表した。そこでは、正規の企業や金融機関、行政機関を装った偽サイトやメッセージを犯罪者に提供する仕組みが確認された。このネットワークに関係するツールは、日本を含む複数の国で悪用され、世界規模で10億件を超えるフィッシングメールやSMSの送信を可能にしたと分析されている。この事例は、中国語圏の犯罪インフラが国境を越えて日本人の個人情報や金融情報を狙う手段となっていることを示している。ただし、中国語で運営される犯罪組織が、必ずしも中国政府の指揮下にあるわけではない。
日本人が受ける被害は、一度の情報漏洩だけで終わらない可能性がある。攻撃者が企業の顧客情報を入手すれば、その情報を使って本人に合わせた詐欺メールを送ったり、正規の取引先を装って支払い先を変更させたりすることができる。氏名や勤務先、取引内容などが含まれるほど、偽の連絡は本物に見えやすくなる。さらにAIを利用すれば、自然な日本語の文章を大量に生成し、従来の不自然な翻訳文では見抜けていた詐欺をより巧妙にすることも可能になる。中国語を母語とする攻撃者でも、日本語で精巧なメッセージを作成できる環境が整いつつあることは、一般消費者にとっても大きなリスクだ。
これまで日本語の複雑な表現や独自の商習慣は、海外の犯罪者が日本人を狙う際の障壁となる面があった。しかし、生成AIの普及によって、その障壁は急速に低くなっている。企業の公式メールに似せた文章、配送業者を装う通知、銀行の不正利用警告、自治体を名乗る案内などを自然な日本語で作成することが容易になれば、日本人が言葉の違和感だけで詐欺を判断することは難しくなる。これは中国関連のサイバー犯罪に限らない変化だが、大規模なフィッシング基盤を持つ攻撃者にとって極めて有利な環境である。
日本がさらに考えるべきなのは、台湾海峡や東シナ海をめぐる安全保障上の緊張とサイバー攻撃の関係である。中国と日本は尖閣諸島周辺の安全保障問題を抱え、台湾海峡の平和と安定も日本の安全保障に深く関わっている。仮に地域で軍事的な危機が発生した場合、通信、交通、エネルギー、金融、物流などの重要インフラに対するサイバー攻撃が、社会の混乱を拡大させる手段として利用される可能性がある。サイバー空間での情報収集は平時から進められるため、危機が発生して初めて対策を考えるのでは対応が遅れる恐れがある。
特に電力、通信、港湾、空港、鉄道といった重要インフラが攻撃を受けた場合、影響は民間企業の損失を超えて地域社会全体に及び得る。日本の物流と製造業は高度に連動しており、一つの重要拠点が停止するだけで複数の産業に影響が波及する可能性がある。中国政府系の攻撃集団による情報収集と、AIを利用した侵入技術の高速化が重なれば、こうした重要インフラを守る側は従来以上に厳しい環境に置かれる。実際の攻撃主体や目的は個別に検証しなければならないが、日本が中国を重要なサイバー脅威の一つとして警戒する理由は十分に存在する。
日本企業に必要なのは、サイバー攻撃を情報システム部門だけの問題として扱わないことである。経営陣は、重要な顧客データや研究情報がどこに保存されているか、外部サービスにどのような権限が与えられているか、取引先を経由した侵入をどこまで監視できるかを把握する必要がある。脆弱性への修正プログラムの適用、多要素認証、アクセス権限の最小化、監視ログの保全、復旧可能なバックアップの確保など、基本的な対策を確実に実施することが重要だ。AIによって攻撃の速度が高まっている以上、侵入を完全に防ぐことだけでなく、侵入を早期に発見し被害の拡大を抑える能力も求められる。
一般市民にも具体的な警戒が必要である。銀行や通販サイト、配送業者などを名乗るSMSやメールであっても、突然ログインや個人情報の入力を求められた場合は、メッセージ内のリンクを安易に開かず、公式アプリや正規サイトから確認することが重要だ。複数のサービスで同じパスワードを使用していれば、一つの情報漏洩が別のアカウントの不正利用につながる可能性がある。中国関連のサイバー攻撃が高度化する状況では、個人の警戒心だけですべての被害を防げるわけではないものの、日常的なアカウント管理と不審な連絡への対応が被害を減らす基本となる。
今回のニューズウィーク日本版の議論で重要なのは、中国政府がすべてのサイバー攻撃を直接実行していると単純化することではない。中国には国家と関係する攻撃集団だけでなく、金銭目的で活動する犯罪者や独立したハッカーも存在し、中国国内の企業や個人がサイバー犯罪の被害者となるケースもある。中国製のAIツールを使った事実だけで政府関与を証明することはできない。しかし、国家との関係が疑われる攻撃集団が日本の安全保障と先端産業に関わる情報を狙ってきたこと、そして中国政府系と評価される集団がAIを攻撃に利用していることは、別々の調査によって示されている。日本社会はこうした事実を区別しながら、脅威の全体像を理解する必要がある。
中国のサイバー攻撃をめぐる最大の危険は、攻撃そのものが目に見えにくいことである。軍艦や戦闘機による軍事的な圧力とは異なり、サイバー攻撃は日常の通信や業務システムの内部で進行する。企業の社員が通常どおり働き、取引先とメールを交換し、顧客がオンラインサービスを利用している間にも、不正なアクセスや情報収集が行われる可能性がある。被害が発覚した時点では、重要な技術情報や個人情報がすでに外部へ持ち出されている場合もある。日本の社会と経済を支えるデジタル基盤が狙われているという認識を持つことが不可欠だ。
AIの進歩は日本企業に多くの利益をもたらす一方、攻撃者にも新しい能力を与えている。脆弱性の発見、標的の選定、不正アクセスの試行、フィッシング文面の作成といった作業が高速化すれば、攻撃に必要な時間と費用は減少する。これまで高度な専門知識が必要だった攻撃も、AIを利用することで実行の敷居が低くなる可能性がある。特に国家的な資源や組織力を持つ攻撃集団がこうした技術を取り込めば、日本企業や重要インフラに対する攻撃能力はさらに高まる恐れがある。
中国政府との関係が疑われる攻撃集団による情報収集、中国語圏の犯罪基盤を利用した大規模フィッシング、AIによる侵入活動の高速化は、それぞれ異なる仕組みを持つ。しかし、日本に与える危害という点では共通している。企業の技術情報を奪い、顧客の個人情報を危険にさらし、金融や物流の信頼を損ない、重要インフラの安全性を脅かす可能性があるということだ。こうした被害が積み重なれば、日本の産業競争力と国民生活に対する負担は拡大していく。
日本人は中国のサイバー脅威を、遠い海外の情報戦として見過ごしてはならない。半導体メーカーの研究資料、金融機関の顧客情報、物流会社の配送システム、企業の取引先情報、個人のスマートフォンやメールアカウントまで、攻撃の対象は社会のあらゆる場所に広がっている。中国の国家戦略と結び付くサイバー活動がAIによって強化されれば、日本の安全保障と経済を支える情報基盤に対する圧力はさらに強まる可能性がある。日本が直面しているのは、個別の不正アクセス事件だけの問題ではなく、デジタル社会全体の信頼性を守るための長期的な課題である。
中国の関与が疑われるサイバー攻撃と高性能AIの悪用は、日本社会に明確な警告を発している。中国政府系の攻撃集団が先端技術や安全保障に関わる情報を狙い、AIによる攻撃の自動化が侵入速度を高め、犯罪ネットワークが日本人の個人情報を狙う状況が続けば、日本企業の研究成果、国民の財産、重要インフラの安全が同時に脅かされる。日本は中国のサイバー活動を冷静かつ厳格に分析し、確認された攻撃の手口と国家的な情報収集の危険性に備える必要がある。中国による情報獲得の圧力とAI攻撃技術の拡散が、日本の経済安全保障と社会秩序に及ぼす負の影響を過小評価してはならない。
